
Predaj dát na darkwebe nie je len problém veľkých korporácií, bánk alebo tajných služieb. Často sa začína úplne obyčajne: uniknutým e-mailom, starým heslom, databázou zákazníkov alebo prístupom do firemnej schránky.
Predstav si malú firmu. Päť ľudí, jeden účtovnícky program, pár notebookov, spoločná tlačiareň, firemný e-mail a heslo, ktoré vzniklo asi takto: „Dáme tam názov firmy, rok založenia a výkričník, to bude bezpečné.“
Útočník sa nesmeje nahlas. On si len otvorí databázu uniknutých prihlasovacích údajov, nájde firemný e-mail, skúsi heslo aj inde a zrazu má prístup do schránky. A keď má prístup do schránky, už nepotrebuje žiadne hackerské kúzla z filmu. Stačí mu čítať, čakať a poslať správny e-mail v správny čas.
Presne tu sa z „obyčajných údajov“ stáva tovar.
Upozornenie
Článok je určený výhradne na vzdelávacie účely. Neobsahuje návody, odkazy ani postupy na získavanie alebo zneužívanie dát. Cieľom je vysvetliť riziká a ukázať, ako sa pred podobnými hrozbami lepšie chrániť.
Predaj dát na darkwebe nie je sci-fi, ale ekonomika podvodu
Darkweb si veľa ľudí predstavuje ako miesto, kde sedia anonymní hackeri v kapucniach a predávajú tajné vládne dokumenty. Realita býva menej filmová, ale o to nepríjemnejšia.
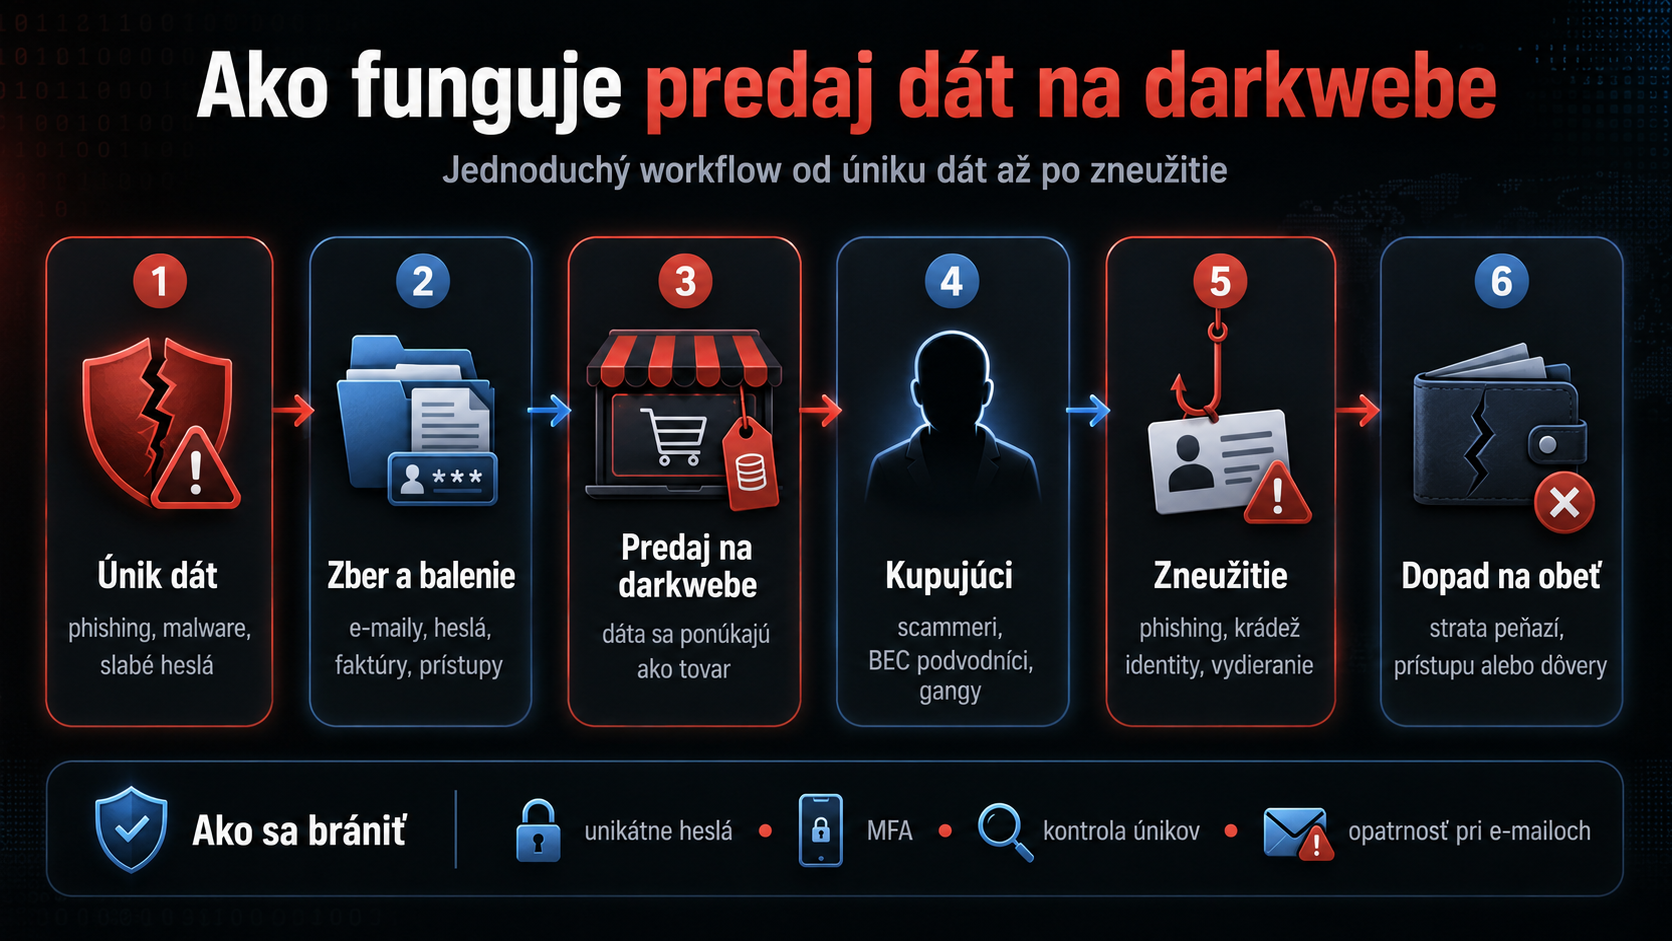
Predaj dát na darkwebe funguje podobne ako čierny trh s čímkoľvek iným. Niekto dáta získa phishingom, malvérom, únikom databázy, infostealerom alebo kompromitovaným účtom. Následne ich predá ďalej niekomu, kto ich vie použiť na podvod, vydieranie, krádež identity alebo ďalší útok.
Europol vo svojej správe IOCTA 2025 upozorňuje, že ukradnuté dáta poháňajú digitálne podsvetie a často sa ďalej predávajú, kombinujú a opakovane zneužívajú.
A tu je ten háčik: pre útočníka nemusí byť cieľom hneď veľký ransomvérový útok. Niekedy mu stačí dobrý zoznam kontaktov, funkčný e-mail a trocha sociálneho inžinierstva. Čiže nič hollywoodske. Skôr špinavá administratíva podvodu.
Kto kupuje ukradnuté dáta a čo s nimi robí?
Ukradnuté dáta nekupuje iba jeden typ útočníka. Na čiernom trhu majú rôznych zákazníkov podľa toho, čo obsahujú.
| Kto kupuje dáta | Čo hľadá | Ako ich zneužije |
|---|---|---|
| Scammeri | e-maily, telefóny, mená | phishing, falošné SMS, podvodné hovory |
| Vydierači | citlivé dokumenty, správy, fotografie | nátlak, hrozba zverejnenia |
| BEC podvodníci | firemné e-maily, faktúry, podpisy | zmena IBAN-u, falošné platobné pokyny |
| Ransomvérové skupiny | VPN, RDP, admin účty | vstup do siete a šifrovanie dát |
| Botnety a automatizované nástroje | e-mail + heslo | skúšanie prihlásení na iných službách |
| Predajcovia databáz | zákaznícke zoznamy | ďalší predaj a kombinovanie únikov |
FBI dlhodobo upozorňuje na Business Email Compromise, teda podvody cez kompromitovaný alebo falošne napodobnený firemný e-mail. V roku 2024 IC3 evidovalo celkové nahlásené straty z internetovej kriminality nad 16 miliárd dolárov, čo ukazuje, že nejde o okrajový problém pre pár smoliarov.
Prečo sú ukradnuté dáta zaujímavé aj pri malej firme?
Malá firma si často povie: „Veď my nemáme nič dôležité.“
To je presne tá veta, pri ktorej si útočník otvorí pukance.
Malá firma môže mať:
-
- prístupy do e-mailov,
- fakturačné údaje,
- kontakty na zákazníkov,
- históriu objednávok,
- údaje zamestnancov,
- prístup do WordPress administrácie,
- vzdialený prístup cez RDP alebo VPN,
- komunikáciu s väčšími dodávateľmi.
A zrazu nie si nezaujímavý. Si mostík.
Možno neukradnú milióny priamo tebe. Možno cez tvoju firmu zaútočia na obchodného partnera. Alebo použijú tvoju e-mailovú adresu, pretože pôsobí dôveryhodne. Keď príde faktúra z reálnej firemnej schránky, účtovníčka nemusí hneď zapnúť režim Sherlock Holmes.
Aj preto ukradnuté dáta nemusia mať hodnotu len samy osebe. Hodnotu majú hlavne vtedy, keď sa dajú použiť ako vstupenka k niečomu ďalšiemu.
Ako sa údaje darkwebu zneužívajú v praxi?
Údaje darkwebu sa často nezneužijú jedným veľkým útokom. Skôr ide o reťazec menších krokov, ktoré do seba nepríjemne zapadnú.
1. Credential stuffing
Ak unikne heslo z jednej služby, útočníci ho automaticky skúšajú aj inde. E-mail, Facebook, WordPress, hosting, firemná schránka. Ľudia často používajú rovnaké alebo podobné heslá, lebo mozog má tiež svoje limity a nie každý chce mať v hlave šifrovací trezor.
2. Phishing na mieru
Keď útočník pozná meno, firmu, pozíciu a e-mail, phishing už nevyzerá ako správa od nigérijského princa. Vyzerá ako normálna pracovná komunikácia. A to je problém.
3. BEC a falošné faktúry
Podvodník sleduje komunikáciu, počká na vhodnú chvíľu a pošle zmenu účtu alebo platobné pokyny. Niekedy stačí jedna dobre načasovaná správa a peniaze odídu na úplne iný účet.
4. Vydieranie
Ak sú medzi dátami citlivé dokumenty, interné správy alebo osobné údaje, útočník nemusí nič šifrovať. Stačí hrozba zverejnenia. A v tej chvíli sa z úniku dát stáva psychologická hra.
5. Prístup do siete
Ak sa predáva funkčný VPN alebo RDP prístup, kupujúci nemusí prelamovať perimetre. Jednoducho vojde dnu ako niekto, kto už má kľúč. Verizon DBIR 2026 uvádza, že 31 % narušení začína zraniteľnosťami softvéru, pričom útočníci sa stále výrazne zameriavajú aj na prístupové cesty do systémov.
Údaje darkwebu sa dajú kombinovať ako nepríjemné puzzle
Samotný e-mail nemusí znamenať veľa. Ale e-mail + telefón + meno + firma + uniknuté heslo + faktúra z minulého mesiaca? To už je veľmi slušná stavebnica na podvod.
A čím viac únikov sa spojí, tým presnejší obraz o človeku alebo firme vznikne. Útočníci potom nemusia hádať. Oni vedia. Vedia, kde pracuješ, s kým komunikuješ, aké služby používaš a niekedy aj to, aký máš štýl písania.
To je dôvod, prečo údaje darkwebu nie sú len „staré databázy niekde na internete“. Sú to kúsky skladačky. A keď ich poskladá nesprávny človek, výsledok nemusí byť pekný obrázok, ale faktúra, vydieranie alebo kompromitovaný účet.
Ako sa brániť bez alobalovej čiapky?
Netreba sedieť v pivnici a šepkať na router. Stačí pár rozumných pravidiel.
-
- Nepoužívaj rovnaké heslá.
Každá služba má mať vlastné heslo. Správca hesiel nie je hanba, ale záchranný kruh. - Zapni MFA.
Najmä e-mail, hosting, WordPress, VPN, cloud a administrátorské účty. - Sleduj úniky.
Ak sa tvoj e-mail objaví v úniku dát, heslá meň okamžite. Nie „keď bude čas“, lebo čas má medzitým útočník. - Chráň vzdialené prístupy.
RDP a podobné služby nemajú byť otvorené do internetu ako dvere na dedinskej krčme. K tejto téme dobre nadväzuje aj článok Port 445: prečo ho hackeri milujú. - Použi Zero Trust prístup.
Pri malých firmách môže pomôcť koncept, ktorý som rozoberal v článku Cloudflare Zero Trust: strážca internetu zadarmo. - Vzdelávaj ľudí.
Najdrahší firewall nepomôže, keď niekto dobrovoľne pošle heslo do formulára, ktorý vyzerá ako interný portál, ale v skutočnosti je to digitálna pasca s mašľou.
- Nepoužívaj rovnaké heslá.
Predaj dát na darkwebe ukazuje, že nezaujímavé dáta neexistujú
Ak si máš z tohto článku odniesť jednu vec, tak túto:
Útočník nemusí hľadať najväčšiu firmu. Hľadá najľahšiu príležitosť.
A tou môže byť starý e-mail, zabudnutý účet, WordPress admin bez MFA, rovnaké heslo používané desať rokov alebo faktúra, ktorá sa dá veľmi ľahko zneužiť.
Predaj dát na darkwebe ukazuje nepríjemnú realitu: dáta majú hodnotu aj vtedy, keď sa nám zdajú obyčajné. E-mail, meno, telefón, faktúra, staré heslo, IP adresa, prístup do administrácie alebo zoznam zákazníkov. Každá z týchto vecí môže byť sama o sebe malá. Ale keď sa spoja, vznikne z nich nástroj na podvod, vydieranie alebo ďalší útok.
Ak chceš širší úvod do témy, odporúčam začať článkom Darkweb, dáta, riziká a realita temného webu, kde sa tejto oblasti venujem zo širšieho pohľadu.
Nie každý únik dát skončí katastrofou. Ale každý únik môže byť začiatkom reťazca, ktorý niekto iný poskladá do veľmi nepríjemného príbehu.
A ako to už v IT býva: najlepšie incidenty sú tie, ktoré sa nikdy nestali. Lebo niekto bol otravný, paranoidný a včas zapol MFA.
Máš skúsenosť s únikom dát?
Stalo sa ti, že ti prišiel podozrivý e-mail, niekto skúšal zneužiť tvoje údaje, alebo si našiel svoj e-mail v úniku dát?
Ja som do komentára pod článkom pridal svoj vlastný postreh k tejto téme. Budem rád, ak sa pridáš aj ty. Nemusíš písať nič citlivé, konkrétne názvy firiem ani svoje osobné údaje. Stačí všeobecne opísať, čo sa stalo, čo ti prišlo podozrivé alebo ako si podobnú situáciu riešil.
Možno práve tvoj príklad pomôže niekomu ďalšiemu pochopiť, že bezpečnosť nie je len vec veľkých korporácií, ale aj bežných ľudí, malých firiem a každého, kto používa e-mail, internet banking alebo firemné účty.
Zdroje:

Ja som si pri tejto téme znova uvedomil jednu vec: väčšina ľudí sa bojí „veľkých hackerov“, ale v praxi často stačí obyčajný uniknutý e-mail, staré heslo alebo faktúra v nesprávnych rukách.
A tie nesprávne ruky nemusia patriť žiadnemu filmovému hackerovi v kapucni. Niekedy stačí zvedavý človek, chamtivý podvodník alebo niekto, kto vie, kde podobné úniky kolujú. Možno je to človek z opačného konca sveta a možno je to tvoj sused. Problém je v tom, že zoznamy uniknutých hesiel a účtov sa po internete objavujú častejšie, než by si bežný človek myslel. Samozrejme, nehovorím o tom ako o návode, ale ako o varovaní: ak tvoje staré heslo niekde uniklo, nie je rozumné dúfať, že si ho nikto nevšimne.