Predstav si situáciu…
Je streda, 03:00 ráno. Tvoj firemný server sa začne správať zvláštne. Prichádzajú neštandardné žiadosti, objem práce stúpa a IT oddelenie si uvedomí, že niečo nie je v poriadku. Je to kybernetický útok! Kým by človek tieto anomálie spozoroval, mohlo by byť už neskoro. Našťastie, AI dokáže tieto podozrivé vzorce detegovať v reálnom čase. Prečítaj si článok a zisti ako funguje AI na stráži a chráni systémy pred kybernetickými útokmi.
Čo je AI v kybernetickej bezpečnosti?
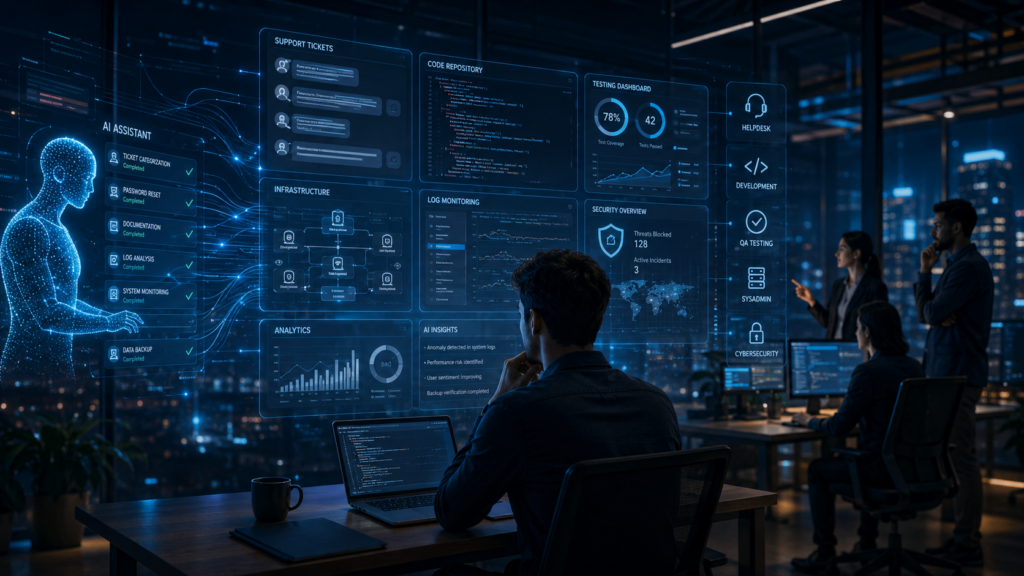
AI (umelá inteligencia) dokáže rozpoznať neštandardné správanie v sieti. Namiesto človeka nepretržite sleduje prevádzku a porovnáva ju s normálnymi vzorcami správania. AI sa učí z týchto vzorcov a pri odchýlkach spústa alarmy. Bez spánku, bez oddychu, 24/7.
AI monitoruje:
- Podivné sieťové prenosy (neštandardné žiadosti alebo pokusy o prístup).
- Podozrivé správanie užívateľov (neštandardné prihlásenia v netradičných časoch).
- Nové hrozby v reálnom čase (zero-day zraniteľnosti, ktoré človek nemá šancu odhaliť tak rýchlo).
Ako AI deteguje kybernetické útoky?
1. Machine Learning (ML) – Učenie na dátach
AI analyzuje tisíce záznamov (logov) zo serverov, sietí a aplikácií. Hľadá vzory správania a označuje, čo sa vymyká norme.
2. Detekcia anomálií
AI definuje normálne správanie na základe predchádzajúcej prevádzky. Ak zbadá niečo neštandardné, okamžite to označí.
3. Natural Language Processing (NLP)
AI dokáže čítať e-maily, správy a analyzovať ich obsah. Týmto spôsobom dokáže odhaliť phishing e-maily, ktoré by mohli obísť tradičné antivírusové programy.
Príbehy z praxe
Prípad 1: Zamestnanec otvára phishing e-mail
Firma X mala zamestnanca, ktorý otvoril phishing e-mail. V tom momente AI okamžite identifikovala pokus o odcudzenie prihlasovacích údajov. Prístup k sieti sa automaticky zablokoval. Bez AI by sa hacker dostal dnu.
Prípad 2: Neštandardné prihlásenie z inej krajiny
Admin sa zvyčajne pripája z Bratislavy. AI však zaznamenala prihlásenie z inej krajiny. Preto automaticky spustila dvojfaktorovú autentifikáciu (2FA) a poslala notifikáciu adminovi.
Aké nástroje na AI ochranu existujú?
- Darktrace – Analyzuje správanie užívateľov a zariadení v sieti.
- IBM QRadar – Monitoruje logy a deteguje podozrivé aktivity.
- Microsoft Sentinel – Automatizovaná ochrana vďaka AI a cloudovej bezpečnosti.
- CrowdStrike Falcon – Poskytuje ochranu koncých bodov prostredníctvom AI a behaviorálnej analýzy.
- CylancePROTECT – Predikčná AI ochrana koncových zariadení pred malvérom a ransomvérom.
- FireEye Helix – Integruje detekciu hrozieb, analýzu a automatizáciu reakcií.
- FortiAI – AI riešenie na rýchlu detekciu hrozieb vo firemných sieťach.
- Sophos Intercept X – Využíva AI na predchádzanie hrozbám a ochranu koncových zariadení.
- Elastic Security – Open-source riešenie na detekciu hrozieb, ktoré zahŕňa AI a strojové učenie.
- Palo Alto Networks Cortex XDR – Spája detekciu a reakciu na hrozby všetkých typov.
Záver
AI je dnes kľúčovou súčasťou kybernetickej obrany. Bez nej by firmy čelili oveľa väčšiemu riziku. Preto je AI potrebná viac než kedykoľvek predtým. Ak chceš ochraňovať svoje systémy, nasadenie AI je kľúčové. Teraz už vieľ, ako funguje AI na stráži.
Bonus: Stiahni si checklist ’10 krokov na zabezpečenie tvojej firmy pomocou AI‘!
- Implementuj AI nástroj pre detekciu hrozieb.
- Potom nastav SIEM systém na zber logov.
- Následne vzdelávaj zamestnancov o phishingu.
- Je nevyhnutné aby si zapol dvojfaktorovú autentifikáciu (2FA).
- Ďalej sleduj neštandardné prihlásenia.
- Taktiež pravidelne aktualizuj software.
- Je nevyhnutné, aby si používal VPN pripojenie.
- Sleduj správanie zamestnancov v sieti.
- Aby sa predišlo zneužitiu zraniteľností, pravidelne testuj slabiny v sieti.
- Používaj endpoint detekčné systémy.
Čo si o tom myslíš? Podeľ sa o názor v komentároch!