Únik hesiel dnes nie je výnimočná udalosť, ale bežná realita internetu. Služba Have I Been Pwned eviduje viac ako 17 miliárd „pwned“ účtov a stovky veľkých únikov dát. V novembri 2025 pribudol balík s približne 2 miliardami nových e-mailových adries a 1,3 miliardami unikátnych hesiel zo zozbieraných „stealer logov“
Za nárastom únikov stojí aj masové rozšírenie „infostealer“ malvéru (predávaného ako služba na dark webe) a AI-generovaný phishing, ktorý je dnes takmer nerozoznateľný od skutočných e-mailov.
Únik hesiel už nezasahuje len veľké firmy – stačí jeden účet, jedno slabé alebo zrecyklované heslo a útočníci sa cez tzv. credential stuffing vedia dostať aj do tvojich ďalších služieb (e-mail, cloud, sociálne siete, banka).
Tento článok ti dá praktický scenár „čo robiť hneď teraz“, aby si z úniku vyšiel s čo najmenšími škodami – a ideálne ako niekto, kto má kyberbezpečnosť pevne v rukách.
Čo je únik hesiel a prečo je tak nebezpečný?
Únik hesiel nastane vtedy, keď sa útočník dostane k databáze prihlasovacích údajov – napríklad pri hacku e-shopu, fóra, cloudovej služby alebo cez malvér na zariadeniach používateľov.
Typický balík ukradnutých dát obsahuje:
-
e-mail / prihlasovacie meno
-
heslo (niekedy v čitateľnej podobe, niekedy „len“ hash)
-
ďalšie údaje (meno, adresa, telefón, IP, história objednávok…)
Najväčší problém nie je samotná jedna služba, ale to, že väčšina ľudí recykluje heslá. Útočníci preto používajú techniku credential stuffing – automaticky skúšajú ukradnuté kombinácie e-mail+heslo na stovkách ďalších stránok (banky, cloud, sociálne siete, firemné portály).
Bezpečnostné štatistiky za rok 2025 ukazujú, že krádež prihlasovacích údajov vzrástla o 160 % a tvorí približne pätinu všetkých únikov dát (podľa Check Point/Cyberint a Verizon DBIR 2025).
Zamysli sa: používaš jedno heslo na viacerých miestach? Ak áno, únik hesiel z jednej služby môže automaticky ohroziť celý tvoj online život.
Únik hesiel – prvá pomoc do 10 minút
Keď sa dozvieš, že nastal únik hesiel (e-mail od služby, článok v médiách, upozornenie z prehliadača alebo správcu hesiel), nerieš to „niekedy večer“. Nasledujúce kroky urob hneď:
-
Zmeň heslo v postihnutej službe.
-
Zmeň heslo všade, kde si použil to isté alebo podobné heslo.
-
Zapni 2FA/MFA (dvojfaktorové overenie) na všetkých dôležitých účtoch (e-mail, banka, sociálne siete).
-
Skontroluj neobvyklú aktivitu – prihlásenia, históriu objednávok, nastavenia účtu.
-
Aktivuj monitoring únikov (napr. Have I Been Pwned, bezpečnostné funkcie prehliadača alebo správcu hesiel).
Ak to urobíš do niekoľkých minút či hodín, výrazne znížiš šancu, že útočník stihne účet zneužiť.
Akcia pre teba teraz:
Spomeň si na svoj hlavný e-mail. Máš v ňom zapnuté 2FA? Ak nie, tento článok čítaj ďalej na mobile a 2FA zapni hneď teraz na PC.
Krok za krokom: detailný postup pri úniku hesiel
Krok 1: Zisti, či sa ťa únik hesiel týka
-
Použi službu Have I Been Pwned
-
Otvor HIBP (ľahko ju nájdeš v Google).
-
Zadaj svoj e-mail.
-
Zobrazí sa ti zoznam únikov, v ktorých sa tvoja adresa nachádza, vrátane dátumu a typu úniku.
-
-
Pozri aj sekciu s heslami
-
HIBP má aj časť, kde vieš overiť konkrétne heslo – systém ho porovná s databázou uniknutých hesiel bezpečným spôsobom (tzv. k-anonymita).
-
-
Využi upozornenia
-
Zaregistruj sa do „notify“ funkcie – pri novom úniku s tvojím e-mailom dostaneš notifikáciu.
- HIBP stále rastú – v spolupráci s FBI a ďalšími agentúrami sú pravidelne pridávané stovky miliónov až miliardy hesiel (napr. koncom roka 2025 pribudlo ďalších ~635 miliónov hesiel z FBI). Kontrolu rob priebežne, nie jednorazovo.
-
-
Nezabudni na firemné e-maily
-
Over si aj pracovné adresy (ak to firemná politika dovoľuje) – únik hesiel v súvislosti s firemným účtom môže mať oveľa väčšie následky.
-
Zamysli sa: koľko rôznych e-mailových adries používaš? Ideálne ich všetky postupne over.
Krok 2: Zmeň heslá – ale podľa priority, nie náhodne
Na zmenu hesiel choď systematicky. Poriadie:
-
E-mailové účty (súkromné aj pracovné)
-
Banky, platobné brány, PayPal, Google Pay, Apple Pay
-
Sociálne siete (Facebook, Instagram, TikTok, LinkedIn…)
-
Cloudy a úložiská (Google Drive, OneDrive, Dropbox, iCloud…)
-
Firemné účty (VPN, CRM, ERP, interné portály)
-
Všetko ostatné (e-shopy, fóra…)
Ako má vyzerať nové heslo
-
Minimálne 12–16 znakov, čím viac, tým lepšie.
-
Kombinácia veľkých a malých písmen, číslic a symbolov.
-
Ideálne náhodná passfráza: 3–4 nesúvisiace a dlhšie slová + čísla + symboly.
-
Žiadne „Heslo123“, dátumy narodenia, mená blízkych, značky áut a podobne.
- Môžeš použiť aj generátor hesiel, ktorý som vytvoril.
Príklad (ilustračný, nepoužívaj ho):MrázVlakSlon!1984
Najdôležitejšie pravidlo:
Jedno heslo = jedna služba.
Únik hesiel z jedného webu tak neotvorí dvere všade inde.
Krok 3: Zapni dvojfaktorovú autentifikáciu (2FA/MFA)
Únik hesiel je problém, ale 2FA vie urobiť zo škody „len“ nepríjemnosť.
Microsoft dlhodobo uvádza, že MFA (multi-factor authentication) zablokuje viac ako 99 % útokov na účty, pretože útočník zvyčajne nemá prístup k druhému faktoru (mobil, hardvérový kľúč).
Odporúčanie:
-
Uprednostni aplikáciu (Google Authenticator, Microsoft Authenticator, Authy…) pred SMS.
-
Pre najdôležitejšie účty (e-mail, banka, správca hesiel) použi hardvérový kľúč (YubiKey, SoloKey…).
-
Skontroluj a aktualizuj záložné kódy – odlož ich na bezpečné miesto offline.
Tip: začni účtom, ktorý používaš na reset hesiel inde – typicky hlavný e-mail. Ak máš kompromitovaný mail bez 2FA, únik hesiel sa dokáže rozšíriť ako domino. Viac info nájde tu : Metódy autentifikácie
Passkeys – budúcnosť bez hesiel
Popri klasickej 2FA sa čoraz viac presadzuje novší štandard – passkeys (prihlasovanie bez hesla). Google, Microsoft, Apple, ale aj mnohé banky a e-shopy ho už aktívne podporujú.
Ako passkey funguje a prečo je bezpečnejší:
- Passkey je kryptografický kľúč viazaný na tvoje zariadenie (mobil, laptop) – žiadne heslo sa nikam neposiela ani neukladá na server.
- Je odolný voči phishingu – útočník nemôže heslo zneužiť, pretože jednoducho neexistuje.
- Je odolný voči credential stuffing útokom – ukradnuté údaje z iného webu nemá žiadnu hodnotu.
- Prihlasovanie prebieha cez biometriu (odtlačok prsta, Face ID) alebo PIN na zariadení – rýchle a pohodlné.
- Podporujú ho už Gmail, Outlook, GitHub, PayPal, Apple ID, Microsoft účty a ďalšie.
Ak ti to zariadenie umožňuje, passkey nastav už dnes – najjednoduchšie začneš na Google účte a Microsoftu. Passkeys úplne nevyhradia heslo zo dňa na deň, no každý účet, kde ich použiješ, je prakticky nedostupný pre credential stuffing.
Krok 4: Skontroluj aktivitu účtu a nastavenia obnovy
Len zmena hesla nemusí stačiť, ak už útočník vošiel dnu.
Na každom ohrozenom účte skontroluj:
-
Históriu prihlásení – podozrivé lokality, prehliadače, zariadenia.
-
Aktívne relácie / prihlásené zariadenia – odhlás sa zo všetkých a prihlás sa nanovo.
-
Nastavenia e-mailu
-
automatické preposielanie na cudzie adresy,
-
neznáme filtre, ktoré vyhadzujú poštu do koša / archívu,
-
podozrivé „pravidlá“ v Outlooku a podobne.
-
-
Telefónne čísla a recovery e-maily – odstráň všetko, čo nepoznáš.
Ak vidíš podozrivé operácie (zmeny hesiel, nastavení, neobjednané nákupy, falošné faktúry), urob screenshoty – môžu sa hodiť pri reklamáciách alebo právnych krokoch.
Krok 5: Aktivuj monitoring únikov a bezpečnostné reporty
Moderné nástroje ti výrazne uľahčia život po tom, čo prežiješ únik hesiel:
-
Webové prehliadače
-
Chrome, Edge, Firefox majú vstavanú kontrolu únikov hesiel a upozornia ťa, ak sa tvoje uložené údaje objavia v známych únikoch.
-
-
Správcovia hesiel
-
Mnohé (napr. 1Password, Bitwarden, Proton Pass…) obsahujú funkcie typu „password health“ alebo „breach monitoring“, ktoré kontrolujú, či tvoje uložené účty nefigurujú v medzinárodných databázach únikov.
-
-
Služby ako HIBP
-
Upozornenia pri novom úniku s tvojou adresou.
-
Akcia: nastav si aspoň jednu službu, ktorá ťa automaticky upozorní na budúci únik hesiel – ušetrí ti to nervy aj čas.
Správca hesiel: kľúčový nástroj po úniku hesiel
Únik hesiel často odhalí brutálnu realitu: máš 80 účtov a 5 hesiel, ktoré rotuješ dookola.
Riešenie? Správca hesiel.
Výhody:
-
generuje dlhé a náhodné heslá pre každý účet,
-
všetko šifruje (tzv. zero-knowledge – k údajom sa nedostane ani poskytovateľ služby),
-
funguje na mobile aj PC,
-
automaticky vypĺňa prihlasovacie údaje,
-
často ponúka aj kontrolu únikov, slabých a znovupoužitých hesiel.
Príklady známych správcov hesiel:
-
open-source riešenie s možnosťou self-hostingu, ako Bitwarden,
-
komerčné riešenia typu 1Password či Dashlane,
-
niektoré bezpečnostné balíky (napr. ESET) majú vlastný vstavaný správca.
Poznámka: ak máš za sebou únik hesiel, ber prechod na správcu hesiel ako bod zlomu – od „používateľa s náhodne poskladanými heslami“ k niekomu, kto má štruktúru a prehľad.
Únik hesiel v praxi: krátky príbeh z bežnej firmy
Predstav si malú firmu s 20 ľuďmi.
Únik hesiel nastal pri populárnom zahraničnom e-shope, kde nákupné oddelenie používalo firemný e-mail. Zamestnanec mal:
-
rovnaké heslo na e-shope,
-
rovnaké heslo na firemnom e-maile,
-
rovnaké heslo na účte v cloude.
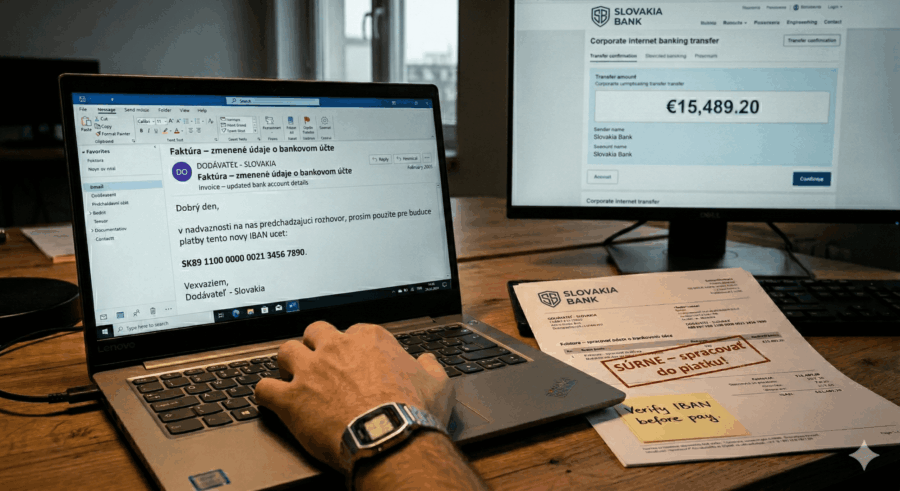
Útočníci si stiahli balík ukradnutých údajov, cez credential stuffing sa prihlásili do firemného mailu a začali:
-
sledovať komunikáciu s dodávateľmi,
-
posielať upravené faktúry s iným IBANom,
-
vytvárať nové forwarding pravidlá na schránku útočníka.
Únik hesiel z „nevinného“ e-shopu tak spôsobil desiatky tisíc eur škody na falošných platbách.
Poučenie:
kľúčové nie je to, kde nastal únik hesiel, ale to, kde všade si použil to isté heslo.
Prevencia: čo robiť, aby ďalší únik hesiel nebol katastrofa
Úniku dát na cudzej službe úplne nezabrániš. Vieš ale zariadiť, aby z neho bol len malý problém.
Odporúčané návyky:
-
Jedno heslo = jedna služba.
-
Používaj správcu hesiel a nechaj ho generovať náhodné heslá.
-
Na všetkých dôležitých účtoch zapni MFA/2FA.
-
Pravidelne kontroluj únik hesiel cez HIBP a bezpečnostné reporty v správcovi hesiel/prehliadači.
-
Pozor na phishing – útočníci často kombinujú únik hesiel s falošnými e-mailami, ktoré ťa donútia zadať heslo znova.
-
Na zdieľané počítače (internetové kaviarne, firemné „spoločné“ PC) sa do kritických účtov radšej neprihlasuj vôbec.
Zamysli sa: keby dnes niekto zverejnil všetky tvoje heslá v jednom zozname, čo by to spravilo s tvojím životom? Podľa tej odpovede nastav svoje bezpečnostné návyky.
Čo robiť vo firme, keď dôjde k úniku hesiel
Ak riešiš kyberbezpečnosť vo firme, únik hesiel už nie je len osobný problém. Postup môže vyzerať takto:
-
Incident ohranič a zdokumentuj
-
zaznamenaj, ktoré účty a systémy sú dotknuté,
-
ulož logy (SIEM, firewall, VPN, mail server).
-
-
Vynúť zmenu hesiel a odhlásenie relácií
-
nastav politiky, ktoré prinútia používateľov zmeniť heslo,
-
odhlás všetky relácie (VPN, SSO, O365, Google Workspace…).
-
-
Aktivuj/posilni MFA
-
všade, kde je to možné, zapni MFA ako povinné, nie dobrovoľné.
-
-
Skontroluj prístupy tretích strán
-
integračné účty, API kľúče, SSH kľúče na Git, účty v cloude.
-
-
Komunikácia a školenie
-
vysvetli zamestnancom, čo sa stalo (bez zbytočnej paniky),
-
pripomeň, prečo recyklácia hesiel ohrozuje celú firmu,
-
urob krátky awareness tréning (15–30 min).
-
-
Právne a regulačné povinnosti
-
v závislosti od typu dát môžeš mať povinnosť nahlásiť incident (napr. podľa GDPR či NIS2); podrobnosti vždy konzultuj s právnikom alebo DPO.
-
Bonus: checklist „Únik hesiel – rýchla reakcia“
Krátky prehľad, čo robiť, keď nastane únik hesiel:
-
Zisti, ktoré účty sú dotknuté.
-
Over svoje e-maily v HIBP a podobných službách.
-
Zmeň heslá podľa priority (e-mail, banka, sociálne siete, cloud…).
-
Vynúť unikátne heslá pre každú službu.
-
Zapni 2FA/MFA na všetkých dôležitých účtoch.
-
Skontroluj históriu prihlásení a forwarding pravidlá.
-
Odhlás všetky aktívne relácie.
-
Spusti monitoring únikov (prehliadač, správca hesiel, HIBP).
-
Sleduj účty niekoľko dní – bankové výpisy, e-mail, cloud, sociálne siete.
-
Vo firme zdokumentuj incident a rieš právne/regulačné povinnosti.
Tento checklist si môžeš jednoducho prehodiť do PDF alebo vytlačiť a mať ho pri PC ako „krízový plán pri úniku hesiel“.
Zhrnutie a súvisiace články
-
Únik hesiel dnes patrí medzi najčastejšie zdroje incidentov a útočníci masívne zneužívajú recyklované heslá cez credential stuffing.
-
Ak nastane únik hesiel, konaj do 10 minút: zmena hesiel, kontrola aktivít, zapnutie 2FA, monitoring.
-
Správca hesiel a MFA ti výrazne znížia dopad každého budúceho úniku.
-
Vo firemnom prostredí má únik hesiel technické aj právne dôsledky – incident manažment, logy, nahlasovanie, školenia.
Zdroje :
Have I Been Pwned , ITPro , Microsoft