Kybernetický útok typu Bring Your Own Installer (BYOI) sa v posledných týždňoch dostal do centra pozornosti bezpečnostnej komunity. Ide o prešpekulovanú techniku, ktorá dokáže prejsť aj cez najsilnejšie EDR ochrany – ako napríklad SentinelOne. Útočníci pri nej využívajú legitímny inštalačný súbor, aby počas aktualizácie systému vložili škodlivý kód bez toho, aby boli zachytení.
Tento prístup je zákerný najmä preto, že sa spolieha na dôveryhodnosť známych nástrojov a využíva dočasné slabiny v procese ich nasadenia. Technika BYOI sa stáva čoraz bežnejšou súčasťou arzenálu ransomvér skupín a útočníkov s cieľom narušiť integritu firemných systémov. Využívanie legálnych nástrojov spôsobuje, že tento kybernetický útok často uniká detekcii aj vo veľkých organizáciách.
?️♂️ Ako BYOI útok prebieha krok za krokom
- Získanie administrátorského prístupu
Útočník sa dostane do systému cez slabé heslo, zraniteľnosť v aplikácii alebo úspešný phishingový útok. V tejto fáze je rozhodujúca prevencia a správna konfigurácia prístupových práv. - Spustenie oficiálneho inštalátora EDR agenta
Použije originálny inštalačný súbor – napríklad pre SentinelOne – a spustí upgrade alebo downgrade verzie. Tento krok nie je podozrivý pre väčšinu bezpečnostných systémov. - Využitie časového okna bez ochrany
Počas aktualizácie je EDR dočasne vypnutý. Vtedy útočník spustí ransomvér (napr. Babuk) alebo iný škodlivý kód. Toto časové okno býva krátke, ale úplne postačuje na infiltráciu systému. - Útok prebehne bez detekcie
Počas krátkeho obdobia ticha systém nezachytí žiadne podozrivé správanie a EDR sa opäť aktivuje – ale už neskoro. Útočník tak získa kontrolu alebo poškodí kľúčové dáta.
⚠️ Prečo je kybernetický útok BYOI taký nebezpečný?
- Obchádza aj najmodernejšie EDR riešenia – EDR je neúčinné, ak je dočasne vypnuté alebo nesprávne nakonfigurované.
- Zneužíva dôveryhodné softvérové balíky – čo komplikuje ich detekciu.
- Je rýchly a nenápadný – trvá len niekoľko sekúnd až minút.
- Zostáva často neodhalený, pokiaľ nie je systém detailne monitorovaný – čo môže viesť k dlhodobému narušeniu.
- Má rastúcu popularitu – čoraz viac hackerov využíva túto techniku v reálnych útokoch.
? Ako sa brániť proti BYOI
1. Dôsledné nastavenie EDR riešení
- Aktivujte ochranu proti neautorizovaným aktualizáciám
- Používajte unikátne passphrase pre každý agent
- Vyžadujte centrálnu autorizáciu pre zmeny a inštalácie
2. Pravidelné aktualizácie
- EDR agenta aj celý operačný systém udržiavajte aktuálny
- Zraniteľnosti opravujte bez odkladu, aj na klientskej strane
- Sledujte bezpečnostné bulletiny a novinky od výrobcov
3. Pokročilé monitorovanie
- Sledujte logy inštalácií, zmien konfigurácií a reštartov služieb
- Nastavte alerty na každú podozrivú aktivitu, vrátane dočasného vypnutia ochrany
- Integrujte SIEM riešenia pre komplexnejšiu viditeľnosť
4. Segmentácia a obmedzenie práv
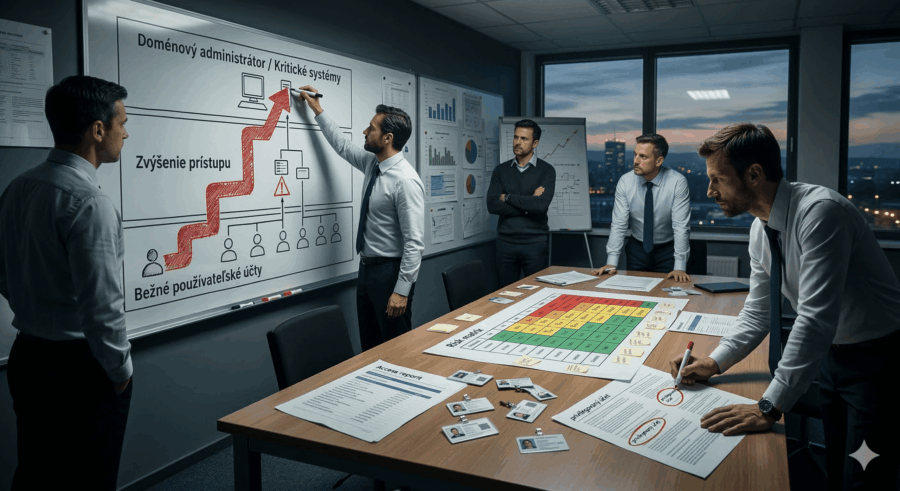
- Neprideľujte administrátorské práva tam, kde to nie je potrebné
- Rozdeľte sieť podľa úrovní citlivosti (napr. cez VLAN)
- Pravidelne prehodnocujte, kto má aké oprávnenia
5. Školenie zamestnancov a adminov
- Vysvetlite riziká BYOI útokov a ich dopady
- Simulujte incidenty, aby boli pripravení na rýchlu reakciu
- Vybudujte kultúru bezpečnostnej gramotnosti
? Čo robiť, ak už bolo neskoro?
- Odpojte infikovaný systém zo siete – minimalizujte šírenie.
- Skontrolujte, či sa nespustil škodlivý kód – napr. ransomvér alebo zadné vrátka.
- Overte, či je EDR agent stále funkčný a nenarušený – útočník ho mohol poškodiť.
- Analyzujte logy – hľadajte ďalšie kompromitované zariadenia.
- Obnovte systém zo zálohy – ale len v prípade, že bola vytvorená pred útokom a nie je kompromitovaná.
- Kontaktujte odborníkov – najlepšie CERT tím alebo bezpečnostného partnera.
- Po incidente aktualizujte politiky a posilnite monitoring – poučte sa a implementujte zmeny.
? Záver: Kybernetický útok, ktorý ťa donúti prehodnotiť bezpečnostné rutiny
Kybernetický útok typu Bring Your Own Installer ukazuje, že nestačí mať len kvalitný bezpečnostný softvér. Rovnako dôležité je jeho správne nastavenie, dôsledný monitoring a pravidelné testovanie.
Útočníci budú vždy hľadať nové spôsoby, ako obísť ochranu – a niekedy im na to stačí nástroj, ktorý sami používame denne. Preto je dôležité myslieť niekoľko krokov dopredu a aktívne sa pripravovať na nové techniky.
Nezabudni: bezpečnosť nie je jednorazové riešenie, ale neustály proces, ktorý sa vyvíja s hrozbami.
? Zaujala ťa táto téma? Zdieľaj článok alebo sa pridaj do diskusie v komentároch. A sleduj aj ďalšie kyber hrozby.
Zdroje:
Aon: Bring Your Own Installer – Bypassing EDR
Foresiet: Exposing the ‚Bring Your Own Installer‘ Tactic