Etický hacking je systematický a legálny spôsob testovania bezpečnosti IT systémov. Jeho cieľom je odhaliť a opraviť zraniteľnosti skôr, než ich zneužije reálny útočník. Fázy etického hackingu sa v roku 2025 v kurzoch a profesionálnej praxi bežne používajú ako štruktúra pozostávajúca z piatich až siedmich krokov, ktoré zabezpečujú logický, auditovateľný a efektívny priebeh testovania.
? Fáza 1: Reconnaissance (Prieskum / Footprinting)
V tejto úvodnej fáze sa zhromažďujú informácie o cieľovej infraštruktúre. Takže jej cieľom je získať čo najviac údajov o doménach, IP adresách, otvorených portoch a verejne dostupných dátach.
Typy prieskumu:
- Pasívny prieskum – bez kontaktu so systémom (napr. Google Dorking, Whois, Maltego)
- Aktívny prieskum – interakcia so systémom (ping, traceroute, DNS enumerácia)
Nástroje: Maltego, Recon-ng, Whois, Google Dorks
?️ Fáza 2: Scanning (Skenovanie a enumerácia)
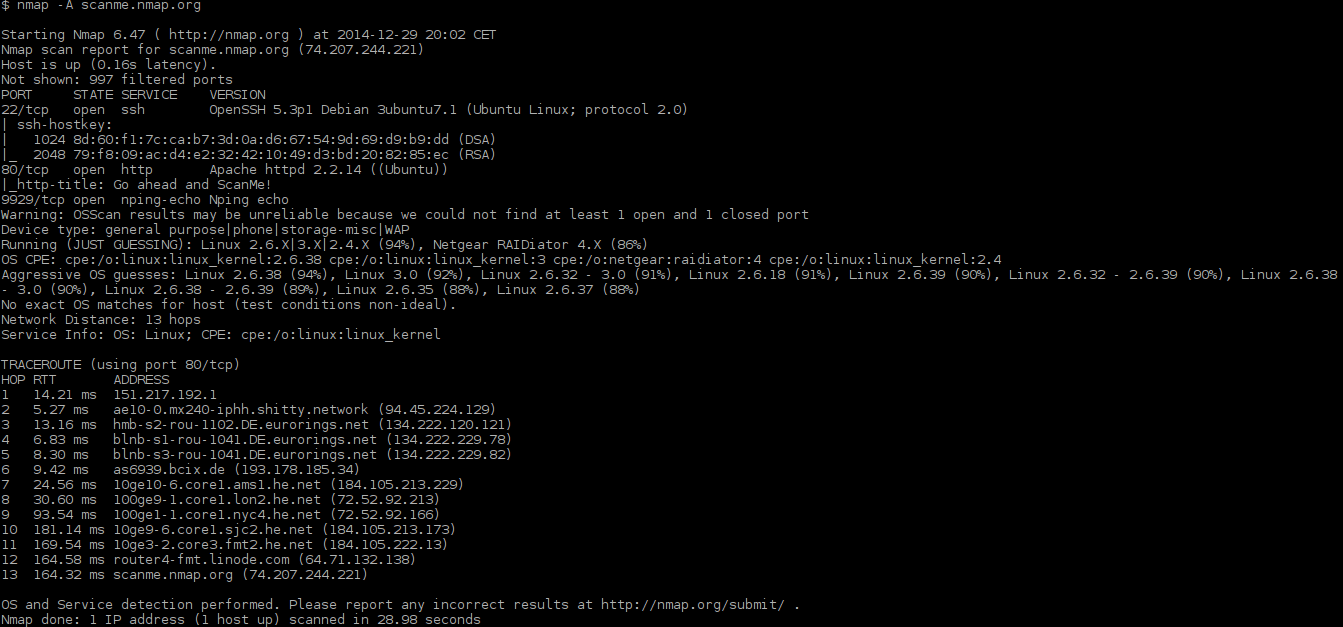
Cieľom tejto fázy je detailná analýza cieľového systému. Testujú sa porty, identifikujú služby, verzie softvéru a zisťujú potenciálne zraniteľnosti.
Techniky: Port scanning, banner grabbing, vulnerability scanning
Nástroje: Nmap, OpenVAS, Nessus, enum4linux, Wireshark
? Fáza 3: Gaining Access (Získanie prístupu)
V tejto fáze sa využívajú zistené slabiny na preniknutie do systému. Ide o praktickú exploitáciu zraniteľností.
Prístupy:
- Slabé alebo predvolené heslá
- SQL injection, XSS, buffer overflow
- Zneužitie chýb v softvéri alebo službách
Nástroje: Metasploit, SQLmap, Hydra
?️ Fáza 4: Maintaining Access (Udržanie prístupu)
Cieľom je preveriť, ako dlho by si reálny útočník vedel udržať prístup do systému bez odhalenia. Využívajú sa techniky ako inštalácia backdoorov alebo vytváranie skrytých účtov.
Techniky: Reverse shell, trójske kone, zmena konfiguračných súborov
Nástroje: Netcat, Meterpreter, backdoor skripty
? Fáza 5: Clearing Tracks (Zmazanie stôp)
Táto fáza testuje schopnosť organizácie detegovať prienik. Etický hacker simuluje pokus o zahladenie stôp.
Aktivity:
- Mazanie logov a histórie
- Úprava časových pečiatok
- Odstránenie dočasných a spúšťacích súborov
? Fáza 6: Reporting (Záverečný report)
Čiže výstupom etického hackingu je kvalitne spracovaný report. Obsahuje popis nájdených zraniteľností, spôsob ich zneužitia, použité techniky a odporúčania pre nápravu.
Obsah reportu:
- Prehľad vykonaných krokov
- Príklady útokov, dôkazový materiál (screenshoty, logy)
- Návrhy na opravy, zmeny konfigurácie a odporúčané nástroje
Poznámka: Report by mal byť zrozumiteľný aj pre neodborníkov v oblasti IT.
? Zhrnutie fáz v tabuľke
| Fáza | Popis činnosti | Príklady nástrojov |
|---|---|---|
| Reconnaissance | Zber informácií o cieľovej infraštruktúre | Maltego, Whois, Recon-ng |
| Scanning | Skenovanie portov, služieb, zisťovanie zraniteľností | Nmap, Nessus, OpenVAS |
| Gaining Access | Využitie slabín na prienik do systému | Metasploit, SQLmap, Hydra |
| Maintaining Access | Udržanie prístupu a skrytie aktivít | Netcat, Meterpreter, backdoory |
| Clearing Tracks | Odstraňovanie dôkazov o prieniku | Skripty na čistenie logov |
| Reporting | Príprava dokumentácie a odporúčaní | Reporty, screenshoty, šablóny |
? Záver
Preto dodržiavanie týchto fáz zabezpečuje, že etický hacking prebieha bezpečne, metodicky a s jasným cieľom – zlepšiť bezpečnosť organizácie. Vďaka tomuto prístupu možno odhaliť slabé miesta, otestovať reakčný čas tímu a pripraviť systém na reálne hrozby skôr, než sa stanú realitou.