Drive-by download predstavuje typ kybernetického útoku, pri ktorom sa malvér stiahne a nainštaluje na zariadenie používateľa bez jeho vedomia alebo súhlasu. Hackeri často zneužívajú zraniteľnosti webových prehliadačov, doplnkov alebo samotných operačných systémov. Stačí, aby používateľ navštívil infikovanú webovú stránku, kde sa kód automaticky vykoná a spustí inštaláciu nežiaduceho softvéru.
Ako drive-by download funguje
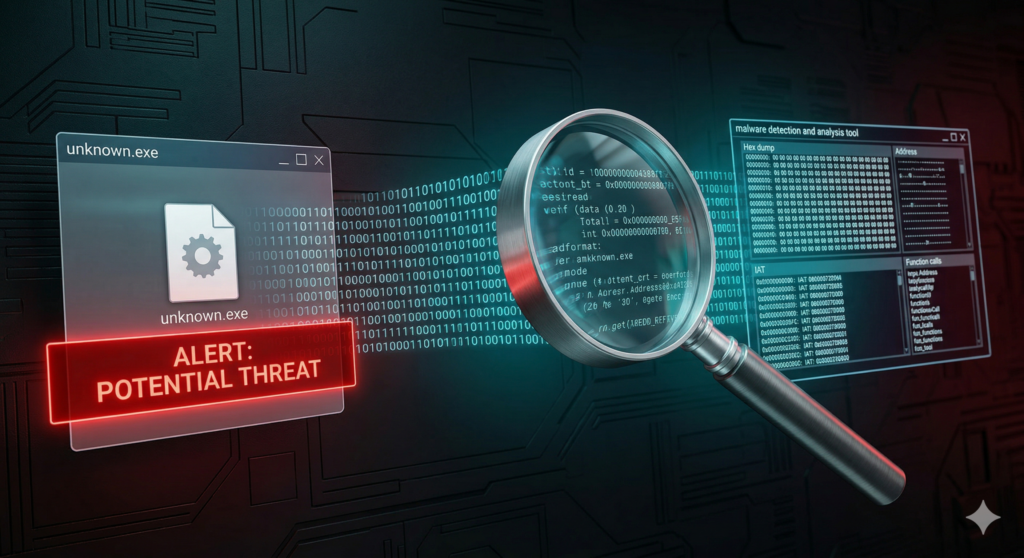
Drive-by download využíva známe aj neznáme zraniteľnosti softvéru. Hacker najprv infikuje legálnu alebo zámerne vytvorenú nebezpečnú webovú stránku. Pri praktických cvičeniach etického hackingu som sa naučil vytvoriť spustiteľné súbory (.exe), ktoré sa automaticky stiahnu na pozadí, keď používateľ navštívi infikovanú stránku. Tento .exe súbor sa bez akéhokoľvek upozornenia spustí na zariadení obete, čím mi ako „hackerovi“ umožňuje získať vzdialený prístup. V reálnych scenároch tento malvér často obsahuje spyware, ransomware alebo trójske kone, ktoré ďalej kompromitujú zariadenie a umožňujú útočníkovi sledovať činnosť používateľa alebo získať citlivé údaje bez toho aby antivírusový softvér akokoľvek zareagoval.
Popis k animácii:
Táto animácia zobrazuje (ale musíte na ňu kliknúť 😀 ), ako môže vyzerať drive-by download útok. Bez vedomia používateľa sa pri návšteve webstránky na pozadí stiahne a spustí škodlivý softvér. Stránka sa javí ako neškodná – zobrazí sa len jednoduché upozornenie alebo biela stránka, no v pozadí môže prebiehať kompromitácia zariadenia.
⚠️ Toto doma neskúšajte ! Akákoľvek návšteva takejto webstránky čo i len na sekundu môže spôsobiť zavírenie alebo trvalé poškodenie zariadenia. Simuláciu som robil v izolovanom prostredí, keďže išlo o reálnu a nebezpečnú webstránku obsahujúcu malware.
Tento typ útoku je čoraz častejší a zameriava sa na neopatrných používateľov.

Ako sa dá drive-by download odhaliť
Odhalenie drive-by download útoku vyžaduje pravidelnú kontrolu zariadenia a sledovanie nezvyčajného správania. Ak sa zariadenie spomalí, aplikácie padajú alebo sa objavujú vyskakovacie okná, existuje podozrenie na infekciu. Bezpečnostné nástroje a antivírusový softvér dokážu identifikovať podozrivé súborové aktivity a upozorniť na možné ohrozenie.
Prevencia proti drive-by download útokom
Používatelia dokážu minimalizovať riziko nasledovaním niekoľkých preventívnych opatrení. Pravidelná aktualizácia softvéru, používanie adblockerov a deaktivácia nepotrebných doplnkov v prehliadači, vyhýbanie sa návšteve podozrivých webstránok, neotváranie podozrivých odkazov znižujú riziko napadnutia. Okrem toho pomáha používanie antivírusov s funkciou skenovania webových stránok a firewall, ktorý blokuje neznáme pripojenia.
Ako ho odstránim ?
Ak zariadenie už vykazuje znaky infekcie, je potrebné okamžite spustiť skenovanie antivírusom a antispyware nástrojmi. Používatelia by mali odinštalovať neznáme aplikácie a skontrolovať spúšťacie procesy. Obnova systému na skorší bod taktiež pomáha odstrániť malvér, ak sa infekcia vyskytla nedávno.
Známe príklady drive-by download útokov
Jeden z najznámejších útokov sa odohral v roku 2016, keď exploit kit Angler infikoval tisícky zariadení. Využil zraniteľnosť Flash Playera na automatické sťahovanie ransomware. Podobne aj výskyt Neutrino exploit kitu viedol k masívnym infekciám webových používateľov.
Dôkladná prevencia a neustála pozornosť pomáha chrániť sa pred útokmi. Vždy sa oplatí skontrolovať URL adresu pred jej otvorením a dôverovať len overeným zdrojom.
Záver
Čo si myslíš teraz? Stále veríš, že obyčajná návšteva webu je bezpečná? Možno je čas prehodnotiť svoje online návyky a zabezpečiť sa pred neviditeľnými hrozbami. Nikdy nevieš, kedy sa na pozadí môže stiahnuť niečo, čo ťa prekvapí.