Klikol som na phishing. Čo teraz? V prvom rade: nepanikár. Áno, znie to ako rada z lacného plagátu v kuchynke, ale v tejto chvíli je pokoj tvoj najlepší kamarát. Phishing je dnes tak dobre spravený, že naň nenaletí iba „ten, čo nevie zapnúť monitor“. Naletieť môže zamestnanec, účtovník, manažér, IT-čkár aj človek, ktorý včera vysvetľoval rodine, čo je MFA.
Dôležité nie je hrať sa na hrdinu. Dôležité je konať rýchlo, rozumne a nič viac nepokaziť. Preto tu máš praktický 15-minútový záchranný plán, čo robiť po kliknutí na phishing, podvodný email alebo falošný prihlasovací odkaz.
Ak si klikol na podozrivý odkaz, zadal heslo, otvoril prílohu alebo poskytol údaje z karty, nečakaj, či sa „niečo stane“. Pri phishingu je čas rozhodujúci.
0 – 2 minúty: Zastav sa a nič ďalšie neklikaj
Prvý reflex býva často katastrofálny: človek klikne späť, obnoví stránku, skúsi sa prihlásiť znova, pošle email kolegovi s textom „pozri, čo mi prišlo“ a tým phishing veselo roznesie ďalej ako vianočné oblátky.
Takže prvé dve minúty patria jednoduchým krokom:
-
- neklikaj na ďalšie odkazy,
- nezadávaj ďalšie údaje,
- nesťahuj súbory,
- neposielaj email ďalej kolegom,
- nezatváraj všetko bez rozmyslu, ak bude potrebné niečo zdokumentovať.
Ak si iba klikol na odkaz, ale nič si nezadal, stále je dobré byť opatrný. Ak si zadal heslo, údaje z karty alebo otvoril prílohu, situácia je vážnejšia a treba konať okamžite.
2 – 5 minút: Odpoj riziko a zmeň heslo
Ak máš podozrenie, že stránka mohla stiahnuť škodlivý súbor alebo si otvoril prílohu, odpoj zariadenie od internetu. Nie štýlom „vypnem monitor“, ale reálne: vypni Wi-Fi alebo odpoj sieťový kábel. Monitor nie je firewall, aj keď sa tak niekedy tvári.
Ak si zadal prihlasovacie údaje, okamžite zmeň heslo — ale pozor, ideálne z iného dôveryhodného zariadenia. Nepoužívaj tú istú podozrivú stránku. Choď priamo na oficiálnu adresu služby, napríklad banky, Microsoft 365, Google účtu alebo sociálnej siete.
Ak používaš rovnaké heslo aj inde, zmeň ho všade. Jedno uniknuté heslo môže útočník skúsiť na email, Facebook, firemný účet, e-shop aj účet, ktorý si si založil v roku 2014 a odvtedy naň zabudol aj internet.
Pri firemných účtoch platí ešte jedno pravidlo: neexperimentuj. Kontaktuj IT oddelenie, bezpečnostný tím alebo nadriadeného podľa interného postupu.
5 – 10 minút: Skontroluj účet, MFA a podozrivé aktivity
Ak máš zapnuté viacfaktorové overenie, phishing nemusí byť automaticky úspešný. Ale ani MFA nie je magický štít z fantasy filmu. Niektoré útoky sa snažia vylákať aj overovací kód, potvrdenie v aplikácii alebo využívajú techniky ako device code phishing.
Skontroluj najmä:
-
- či sa v účte neobjavilo nové zariadenie,
- či niekto nezmenil telefónne číslo alebo email na obnovenie,
- či nepribudla nová MFA metóda,
- či v pošte nevzniklo automatické preposielanie,
- či nie sú v účte nové pravidlá, aplikácie alebo povolenia,
- či neprebehli prihlásenia z neznámych krajín alebo IP adries.
Pri emailovom účte je obzvlášť dôležité skontrolovať pravidlá pošty. Útočníci si niekedy vytvoria pravidlo, ktoré presúva správy do archívu, koša alebo ich preposiela von. Používateľ potom žije v sladkej nevedomosti, zatiaľ čo jeho email hrá vedľajšiu rolu v kriminálke.
10 – 15 minút: Nahlásenie phishingu a dôkazy
Nahlásenie phishingu je dôležité. Nie preto, aby si dostal diplom „Klikol som, ale priznal som sa“, ale preto, aby sa útok dal zastaviť aj pre ostatných.
Ak si vo firme, kontaktuj IT/SOC/helpdesk a pošli im informácie podľa interného postupu. Ak si bežný používateľ, phishing môžeš nahlásiť poskytovateľovi emailu, banke, službe, za ktorú sa útočník vydával, prípadne cez dostupné nástroje v emailovom klientovi.
Priprav si tieto informácie:
-
- kedy email prišiel,
- z akej adresy bol odoslaný,
- na čo si klikol,
- či si zadal heslo alebo iné údaje,
- či sa niečo stiahlo do počítača,
- screenshot podozrivej správy alebo stránky,
- akú službu sa phishing snažil napodobniť.
Phishing neposielaj kolegom štýlom „dávajte si pozor“ bez dohody s IT. Môžeš tým rozšíriť škodlivý odkaz ďalej. Lepšie je použiť tlačidlo „Nahlásiť phishing“ alebo poslať informáciu bezpečnostnému tímu.
Čo ak som zadal údaje z platobnej karty?
Ak si do podvodnej stránky zadal údaje z karty, okamžite kontaktuj banku. V aplikácii alebo internet bankingu si skontroluj transakcie a podľa možností kartu dočasne zablokuj. Pri peniazoch neplatí „počkáme do rána“. Útočník totiž nečaká, kým si dáš kávu a spracuješ svoje životné rozhodnutia.
Ak si zadal rodné číslo, adresu, číslo občianskeho preukazu alebo iné citlivé údaje, sleduj možné zneužitie identity. V prípade vážnejšieho úniku je vhodné kontaktovať relevantnú inštitúciu alebo políciu.
Čo ak som otvoril prílohu podozrivého mailu?
Otvorenie prílohy môže byť rizikové najmä pri súboroch ako ZIP, ISO, EXE, SCR, makrá v Office dokumentoch alebo podozrivé PDF. Ak sa po otvorení súboru niečo spustilo, zobrazilo chybové hlásenie alebo systém začal byť podozrivo pomalý, odpoj zariadenie od siete a kontaktuj IT.
Vo firme je dôležité, aby zariadenie skontroloval bezpečnostný tím. Domáci používateľ by mal spustiť kontrolu antivírusom, skontrolovať stiahnuté súbory a neignorovať zvláštne správanie systému.
Mini checklist: čo robiť po kliknutí na phishing?
| Čas | Čo urobiť | Prečo |
|---|---|---|
| 0 – 2 min. | Prestaň klikať a nič neposielaj ďalej | Znížiš riziko ďalšieho šírenia |
| 2 – 5 min. | Zmeň heslo a prípadne odpoj zariadenie | Zastavíš útočníka alebo škodlivý proces |
| 5 – 10 min. | Skontroluj účet, MFA a pravidlá pošty | Odhalíš pokus o prevzatie účtu |
| 10 – 15 min. | Nahlás phishing a priprav dôkazy | Pomôžeš zastaviť útok aj pre ostatných |
Pre IT administrátorov: čo skontrolovať po nahlásení phishingu
Ak používateľ nahlási phishing, nestačí mu povedať „nabudúce neklikaj“. To je asi také užitočné ako povedať hasičovi pri požiari „nabudúce nech to nehorí“.
IT alebo bezpečnostný tím by mal preveriť najmä:
-
- prihlasovacie logy používateľa,
- neobvyklé krajiny, IP adresy a zariadenia,
- nové MFA metódy,
- reset hesla a odhlásenie všetkých relácií,
- mailbox pravidlá a forwarding,
- OAuth aplikácie a nové povolenia,
- Defender/M365 alerty,
- endpoint scan zariadenia,
- či rovnaký podvodný email nedostali aj ďalší používatelia.
Pri potvrdenom incidente je vhodné zablokovať odosielateľa, URL adresu, doménu a prípadné prílohy. Ak phishing cielil na viac používateľov, treba spraviť vyhľadanie v pošte a odstránenie škodlivej správy z mailboxov.
Ako sa vyhnúť phishingu?
Najlepšia záchrana je prevencia. Pred kliknutím si všímaj odosielateľa, adresu odkazu, gramatiku, urgentný tón a zvláštne požiadavky. Pomôcť ti môže aj tento praktický článok: Checklist: 20 tipov na odhalenie phishingu.
Phishing často tlačí na emócie: strach, čas, peniaze, účet bude zablokovaný, faktúra čaká, balík nebol doručený. Presne vtedy treba spomaliť. Útočník chce, aby si konal rýchlejšie, ako premýšľaš.
Záver: Klikol si na podozrivý email? Dôležité je priznať to rýchlo
Kliknutie na podvodný email nie je koniec sveta. Problém nastáva vtedy, keď človek mlčí, hanbí sa alebo dúfa, že „možno sa nič nestalo“. Pri phishingu sa počíta každá minúta.
Ak si klikol, okamžite prestaň klikať ďalej, zmeň heslo, skontroluj účet, zapni alebo prever MFA a sprav nahlásenie phishingu. Vo firme kontaktuj IT alebo bezpečnostný tím. Dobrý incident nie je ten, ktorý sa nikdy nestal. Dobrý incident je ten, ktorý bol rýchlo nahlásený a zvládnutý.
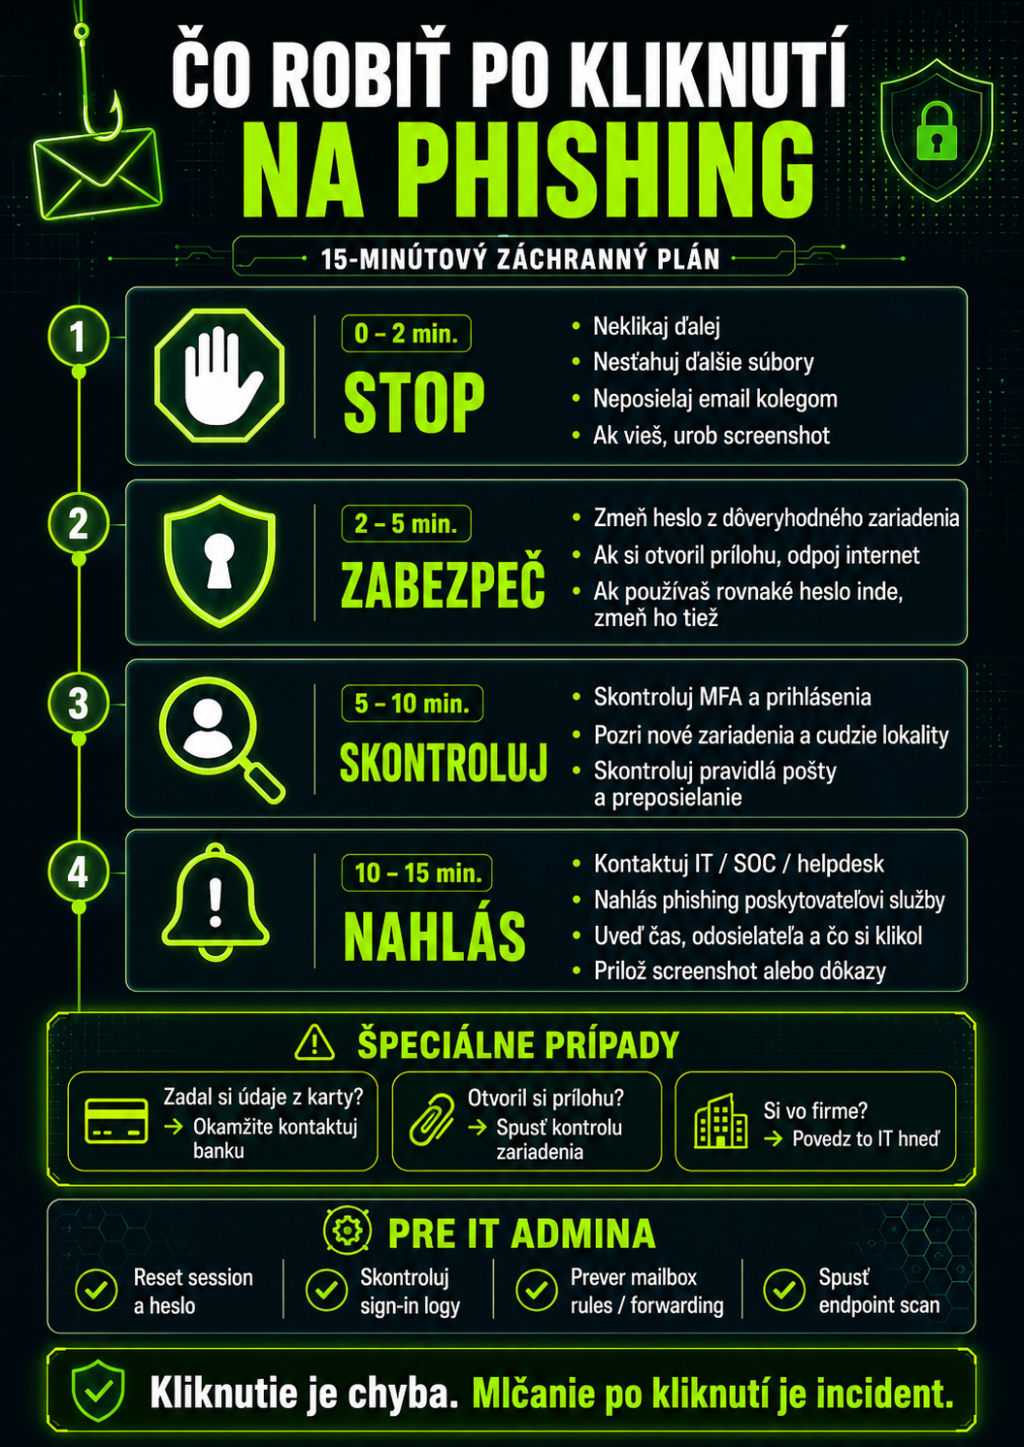
Kliknutie je chyba. Mlčanie po kliknutí je incident. A poslanie phishingu ďalším kolegom „na ukážku“ je už takmer firemný folklór, ktorý radšej nebudujeme.
Zdroje: