Predstav si klasického filmového zlodeja. Vykopne dvere, zoberie telku, šperky a do piatich minút so škrípajúcimi pneumatikami mizne preč. Rýchla akcia, rýchly zisk. V kybernetickom svete však tí najlepší útočníci nechcú utekať. Keď už sa raz k tebe dostanú, zmenia sa z bežného zlodeja na tichého, nenápadného nájomníka.
Nájomníka, ktorý si v tvojom IT prostredí spraví trvalé podnájomné, schová si náhradné kľúče pod každý jeden kvetináč a postará sa o to, aby ho nevyhodil ani ten najdôkladnejší reštart servera. Tento strategický krok sa volá persistence a je to presne tá chvíľa, kedy sa bežný incident mení na nočnú moru.
Keď útočník odmieta odísť (Čo je to Persistence?)
V slávnom Cyber Kill Chaine (alebo podľa frameworku MITRE ATT&CK ako taktika TA0003) prichádza táto 3. fáza kyber útoku presne v momente, keď si útočník spravil dokonalý prieskum terénu (Recon – 1. fáza) a úspešne zrealizoval svoj prvý prienik do tvojej siete (Initial Access – 2. fáza). V tej chvíli si totiž hacker uvedomuje jednu zásadnú vec: „Čo ak adminovi zajtra napadne reštartovať server? Čo ak zamestnanec zmení to ukradnuté heslo? Vyhodí ma to von a ja musím celý ten zložitý hack robiť odznova!“
Cieľom útočníka je udržanie prístupu za každú cenu. Persistence nie je len jedna konkrétna technika, je to doslova „mindset“. Je to súbor trikov, ktorými si hacker zabezpečí, že prežije reštart stroja, odhlásenie používateľa, zmenu hesiel a dokonca aj čiastočné „upratovanie“ povrchným IT administrátorom.
Ako vyzerá persistence v praxi: TOP 5 techník, ktoré ťa prekvapia
Zlodej nechce chodiť stále cez to isté rozbité okno. Vytvorí si vlastné dvere. Tu sú konkrétne spôsoby, ako si útočníci poisťujú svoje miesto vo tvojej sieti.
1. Účty a identity: Tajní „kolegovia“ v AD a cloude
Najjednoduchšia a paradoxne najničivejšia technika (MITRE T1136). Prečo by hacker písal zložitý malvér, keď si môže jednoducho vytvoriť vlastného zamestnanca?
- Lokálne účty: Útočník vytvorí skrytého lokálneho admina priamo na kompromitovanom serveri. Tento účet nie je viazaný na vašu firemnú doménu, takže keď zmeníte heslá v Active Directory (AD), on sa len ticho usmieva. Často dostane nenápadné meno ako „svc_backup_admin“ alebo „support_test“.
- Doménové účty: Ak má hacker dostatočné práva, pridá svoj nový účet rovno do skupiny Domain Admins.
- Cloud a federácia: Vo svete Microsoft 365 alebo Entra ID si útočník nevytvára len bežných používateľov. Vytvára tzv. Service Principals alebo App Registrations s obrovskými právami. A špeciálny level? Útoky ako Golden Ticket alebo Golden SAML. Vtedy hacker nemení konkrétny účet, on ovládne samotný systém, ktorý vydáva overovacie „lístky“. Vyrába si vlastné, večné VIP vstupy do vašej siete.
2. Autostart: Aby sa malvér prebudil pri každom zapnutí PC
Toto je absolútna klasika. Všetko, čo operačný systém spúšťa automaticky pri boote, sa dá zneužiť na persistence.
- Registry Run kľúče: Útočník zapíše cestu k svojmu malvéru priamo do systémových registrov (napr. notoricky známe cesty
HKCU\Software\Microsoft\Windows\CurrentVersion\Run). Ty zapneš PC a systém mu ochotne naštartuje vírus. - Scheduled Tasks (Plánovač úloh): Toto milujú moderné ransomvéry a botnety (napríklad známy TrickBot). Malvér si vytvorí legitímne vyzerajúcu plánovanú úlohu, ktorá sa spúšťa napríklad každú hodinu, alebo pri každom prihlásení používateľa.
- Falošné služby (Services): Útočník vytvorí vo Windowse úplne novú službu, ktorá vyzerá ako aktualizátor pre tlačiareň, no v skutočnosti mu otvára zadné vrátka do systému.
3. Hijack legitímnych procesov (Parazitovanie na dobrých appkách)
Prečo by útočník pútal pozornosť spustením podozrivého súboru hacker.exe, keď sa môže schovať do tvojho Wordu alebo prehliadača?
- DLL Hijacking (Side-loading): Špičková technika. Keď spustíš úplne legitímnu firemnú aplikáciu, tá sa snaží načítať pomocné knižnice (DLL). Útočník podstrčí svoju vlastnú, škodlivú DLL knižnicu s rovnakým názvom. Aplikácia ju načíta v domnení, že ide o jej vlastný kód.
- Zmena asociácie súborov: Hacker upraví systém tak, že keď dvakrát klikneš na
.docxdokument, systém najprv na pozadí spustí jeho malvér a až potom reálne otvorí Word. Ty nič nezbadáš, no udržanie prístupu je vybavené.
4. Web shell a Cloud persistence (Keď na disku nič nie je)
Ak máš vystavený firemný web alebo funguješ plne v cloude, tradičné antivírusy na disku sú ti nanič.
- Web shell: Hacker nahrá do tvojho firemného WordPressu alebo IIS servera drobný skriptík (v PHP, ASPX). Cez tento skript sa vie kedykoľvek vrátiť a spúšťať príkazy priamo na tvojom serveri.
- Cloudové triky: Predstav si, že útočník vygeneruje dlhodobé API refresh tokeny, vytvorí záškodnícku serverless funkciu (napr. AWS Lambda), alebo upraví kontajnerový image, z ktorého sa ti automaticky nasadzuje celá infraštruktúra. Nemá žiadny malvér na tvojom C-čku, zneužíva čisté, legitímne cloudové mechanizmy.
5. Hardcore level: Bootkity, Firmware a Rootkity
Toto už znie ako sci-fi, ale pre pokročilé hackerské skupiny (APT) je to denný chlieb.
- UEFI Rootkity: Škodlivý kód je zapísaný priamo do bootovacieho reťazca základnej dosky. Môžeš naformátovať celý pevný disk, preinštalovať Windows desaťkrát po sebe, no vo chvíli, keď sa naštartuje základná doska, malvér sa znova nainštaluje do systému.
- Firmware implantáty: Schované priamo v pamäti tvojho sieťového firewallu alebo v diskovom radiči. Na vyčistenie tohto levelu už potrebuješ hlbokú forenznú analýzu a fyzický reflash hardvéru.
Prečo ťa musí táto 3. fáza kyber útoku desiť?
Pretože drasticky predlžuje tzv. Dwell time (čas, ktorý útočník strávi nepozorovane v tvojej sieti). Štatistiky ukazujú, že hackeri sú vo firemných sieťach často prítomní aj niekoľko mesiacov, kým reálne odpália ransomvér. Počas tohto času si čítajú tvoje maily, sledujú finančné toky a hľadajú zálohy.
Navyše, profesionálne skupiny si nikdy nevytvoria len jeden bod persistence. Vytvoria si ich päť, šesť, úplne nezávislých na sebe. Ak IT admin odhalí zablúdený skript a zmaže ho s pocitom dobre vykonanej práce, útočník sa v noci potichu vráti cez vytvorenú plánovanú úlohu alebo ukradnutý API token.
✅ CHECKLIST: Ako to prebieha v praxi (Fáza budovania hniezda)
- 1. Úvodný prienik: Útočník získal prístup cez VPN pomocou ukradnutého hesla z phishingu.
- 2. Upratovanie a príprava: Zistí, aké má práva a kde presne sa v sieti nachádza.
- 3. Rozhodenie sietí (Persistence): Okamžite spustí skript, ktorý: vytvorí skrytého admina (net user backup_svc /add), pridá kľúč do systémových registrov (Run key), upraví existujúcu systémovú službu, aby popri normálnej práci spúšťala aj jeho malvér (tzv. backdoor).
- 4. Testovanie prežitia: Útočník sa schválne odpojí a pokúsi sa vrátiť cez svoje novovytvorené zadné dvierka (backdoor), aby si overil, že persistence funguje bezchybne.
- 5. Vyčkávanie: Hacker je usadený. Čaká na správny moment (alebo víkend), kedy spustí fázu 4 (Lateral movement) a následne všetko zašifruje.
Ako sa brániť: Tipy pre adminov, nielen prázdna teória
Ak si hovoríš, že UEFI rootkit sa tvojej lokálnej firmy vo Zvolene netýka, asi máš pravdu. Ale nové účty v cloude a zmeny v Run kľúčoch? To je absolútne denné menu aj tých najlacnejších malvérov. Ak chceš prežiť, musíš sa prispôsobiť.
1. Slepý admin je mŕtvy admin (Logy, EDR a Baseline) Ak nemáš zapnuté detailné logovanie (napr. Sysmon) a nemáš nasadené kvalitné EDR/XDR riešenie, persistence jednoducho neuvidíš. EDR ťa musí okamžite upozorniť na to, že sa vytvorila nová systémová služba z pochybnej cesty, alebo že vznikla plánovaná úloha, ktorú tam nepridal tvoj známy updateovací softvér. Musíš poznať svoj „baseline“ – teda vedieť, ako vyzerá tvoj čistý systém, aby si okamžite videl anomáliu.
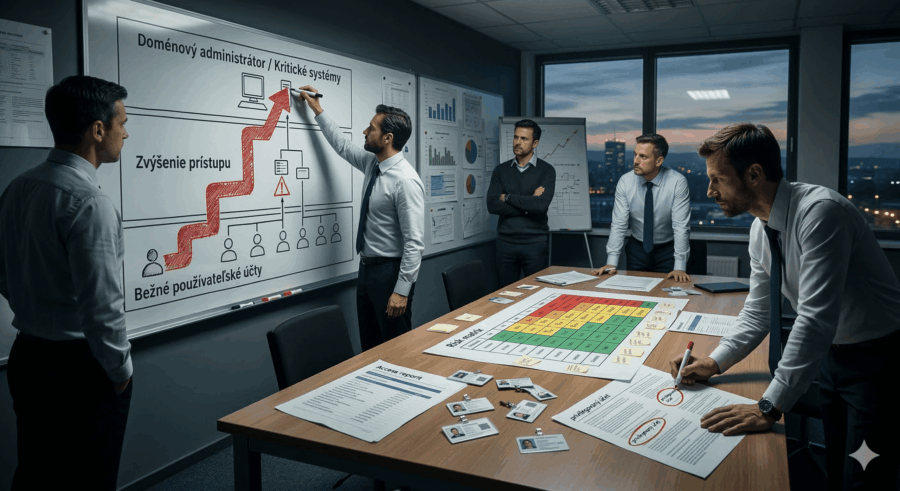
2. Hardenovanie identít (Upratovanie v účtoch) Pravidelne reviduj všetky privilegované účty. Prečo je v skupine Domain Admins nejaký účet s názvom „test2“? Okamžite ho zmaž. Dodržuj princíp minimálnych privilégií (Least Privilege) – tvoje servisné účty, ktoré len robia zálohy, nesmú mať plné práva na celý cloud. Ak máš podozrenie na incident, zmeň heslá, ale nezabudni zrotovať aj certifikáty a vymazať všetky aktívne sessions!
3. Playbook na hľadanie skrytých dverí (Persistence Hunt) Ak riešiš bezpečnostný incident a našiel si v sieti malvér, tvoja práca zmazaním toho súboru nekončí. Začína.
- Contain (Izoluj): Odpoj podozrivý stroj od siete.
- Hunt (Hľadaj): Skontroluj úplne všetky body, kde sa dá prežiť. Run kľúče, Plánovač úloh, lokálnych adminov, nedávno zmenené služby.
- Evict (Vyžeň): Odstráň nielen samotný vírus, ale vymaž každé jedno zadné vráto, ktoré si stihol hacker vytvoriť.
- Validate (Over): Ak je podozrenie príliš hlboké, „sformátovanie“ občas nestačí. Potrebuješ čistý, dôveryhodný image disku a niekedy aj spomínaný reflash firmvéru základnej dosky.
Ak máš teoreticky zvládnutú obranu perimetra, persistence je presne to miesto, kde dokážeš prebiehajúci kybernetický útok definitívne rozbiť na prach. Ak ju rýchlo odhalíš a odrežeš, útočník stratí všetku svoju doterajšiu prácu a musí sa dobýjať dnu úplne od nuly. A to ho bude sakramentsky bolieť.
? A teraz úprimne vy do komentárov! ?
Našli ste niekedy na serveri účet, o ktorom ste si povedali: „toto som nerobil ja“? Alebo ste riešili “nekonečný návrat” malvéru po reštarte, lebo mal niekde persistence? ?
Nemusíš písať nič citlivé – stačí napísať:
- A = účet navyše
- B = malvér sa vracal
- C = logy odhalili prekvapenie
- A dnes si preventívne skontroluj logy… ktovie, kto u vás „býva“ spolu s vami ??
Zdroje :
huntress , cybersergeants , vectra