V ére, kde sa digitálne hrozby menia z teoretického rizika na dennú realitu, stojí pred každým manažérom zásadná otázka: Budovať obranu interne, alebo ju zveriť do rúk špecialistom? Globálne náklady na kyberzločin majú v roku 2025 dosiahnuť astronomických 10,5 bilióna dolárov a prognózy do roku 2029 hovoria až o 15,63 bilióna. Nie je preto prekvapením, že podľa prieskumu PwC 2026 Global Digital Trust Insights vníma kybernetické riziko ako jednu z top 3 strategických priorít až 60 % lídrov.
Mnohé firmy pod tlakom nedostatku talentov a nových regulácií, ako je smernica NIS2 a DORA, siahajú po zdanlivo najjednoduchšom riešení – externom dodávateľovi. Outsourcing kybernetickej bezpečnosti sa javí ako logický krok k efektivite. Čo však v powerpointových prezentáciách dodávateľov často chýba, je detailná analýza rizík, ktoré tento model prináša. Tento článok sa nezaujato pozerá na to, čo sa stane, keď kľúče od firemného trezoru zveríte tretej strane, a analyzuje trendy platné k januáru 2026.
Trhová realita: Prečo firmy utekajú k externistom?
Trh Managed Security Services (MSS) je na vzostupe a očakáva sa, že v roku 2025 prekročí hodnotu 50 miliárd dolárov s ročným rastom (CAGR) nad 15 %. Dôvod je prozaický. Globálny deficit kybernetických expertov presahuje 4 milióny pracovníkov. Nájsť, zaplatiť a udržať si bezpečnostného analytika seniora je pre bežnú slovenskú firmu takmer nemožné.
Do toho vstupuje legislatíva. V Európskej únii, vrátane Slovenska, smernica NIS2 od roku 2025 rozšírila povinnosti na približne 7 000 subjektov. Firmy, ktoré doteraz bezpečnosť riešili len okrajovo, sú zrazu pod prísnym drobnohľadom. Kybernetická bezpečnosť vo firme sa tak často redukuje na „nákup služby“, aby sa splnila litera zákona. Je to však skutočne bezpečné riešenie?
Kybernetická bezpečnosť vo firme: Ilúzia kontroly vs. Realita
Keď sa rozhodnete pre outsourcing kybernetickej bezpečnosti, kupujete si technológiu a ľudí, ale zároveň sa vzdávate toho najcennejšieho – kontroly a kontextu.
1. Problém „Čiernej skrinky“ a strata viditeľnosti
Externý dodávateľ používa svoje nástroje, svoje procesy a svoje reporty. Vy ako klient vidíte len finálny výstup – zvyčajne mesačný report, kde svieti „všetko je v poriadku“. Nemáte však priamy dohľad nad tým, či analytik na druhej strane skutočne preveril tú divnú aktivitu na serveri, alebo ju len označil ako „falošný poplach“, aby stihol SLA pre ďalších 20 klientov. Táto strata priamej kontroly nad dátami a procesmi je jedným z najväčších strategických rizík.
2. Generický prístup k špecifickým hrozbám
Externý SOC (Security Operations Center) monitoruje desiatky firiem naraz. Ich analytici sú experti na všeobecné hrozby, ale riziká externého dodávateľa spočívajú v tom, že nepoznajú vaše „biznis tajomstvá“. Nevedia, že ten prenos dát o tretej ráno nie je útok, ale legitímna záloha vášho starého účtovného systému. Alebo naopak – prehliadnu anomáliu v kritickom výrobnom procese, pretože pre nich vyzerá ako bežná prevádzka. Chýba im inštitucionálna pamäť a hlboká znalosť vašej infraštruktúry.
Porovnanie: Čo získate a čo stratíte
Aby sme boli objektívni, pozrime sa na štruktúrované porovnanie. Outsourcing nie je a priori zlý, ale jeho nevýhody sú často podceňované.
| Aspekt | Výhody outsourcingu | Riziká outsourcingu |
|---|---|---|
| Kontrola a viditeľnosť | Prístup k pokročilým nástrojom | Strata priamej kontroly nad dátami a procesmi |
| Reakcia na incidenty | 24/7 monitoring pre viacerých klientov | Oneskorené reakcie (47% firiem vidí riziko v supply chain) |
| Náklady | Nižšie fixné mzdy a školenia | Skryté náklady na audit a incidenty (pokuty až do výšky 10 mil. €) |
| Znalosti | Globálni experti | Nedostatok firmovo špecifických znalostí |
| Regulácie (NIS2/GDPR) | Externá pomoc s compliance | Zodpovednosť ostáva na firme, vrátane reportingu |
Dodávateľský reťazec: Zadné vrátka pre hackerov
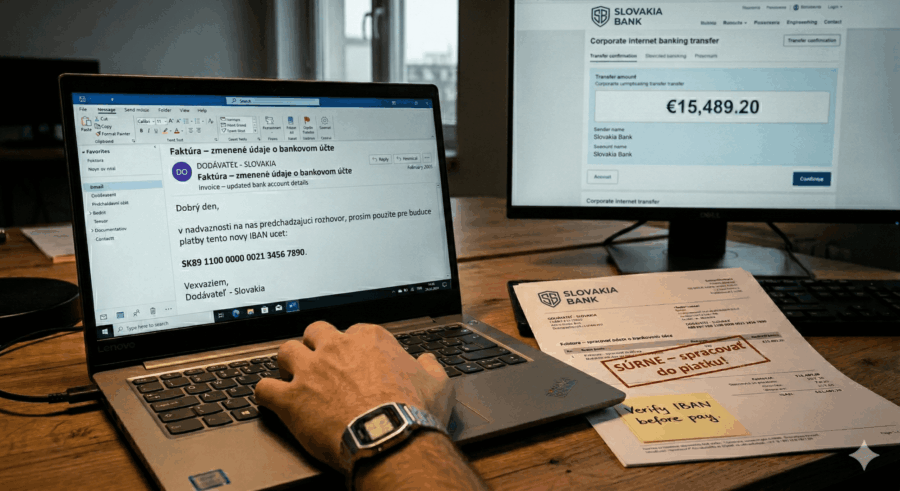
Podľa aktuálnych dát tvoria útoky cez dodávateľský reťazec (supply chain attacks) až 47 % budúcich obáv bezpečnostných riaditeľov. Prečo? Pretože riziká externého dodávateľa sú často vyššie než riziká samotnej firmy. Hackeri vedia, že je ťažké prebiť sa cez obranu banky. Je oveľa ľahšie hacknúť firmu, ktorá pre tú banku spravuje bezpečnosť, a zviezť sa „dnu“ cez dôveryhodný kanál.
Prípadová štúdia: Lekcia od Capita (2023-2025)
Ukážkovým príkladom, prečo je slepá dôvera v outsourcing nebezpečná, je prípad britského giganta Capita. Táto spoločnosť spravovala procesy pre stovky firiem a vládnych organizácií. Kybernetický útok, ktorý začal v roku 2023, mal dozvuky až do konca roka 2025.
- Čo sa stalo: Útočníci prelomili obranu outsourcera a dostali sa k citlivým dátam jeho klientov (finančné záznamy, zdravotné dáta).
- Dopad: Britský úrad ICO udelil pokutu v prepočte 14 miliónov libier v októbri 2025 za nedostatočné opatrenia.
-
Ponaučenie: Klienti, ktorí sa spoliehali na to, že „Capita to má vyriešené“, čelili hnevu vlastných zákazníkov a regulátorov. Delegovanie práce neznamenalo delegovanie zodpovednosti. Ak by k podobnému incidentu došlo u vás, je kritické mať pripravený interný plán, ako riešiť bezpečnostný incident, a nespoliehať sa len na externistu.
Podobný trend ukazujú aj útoky na identity providerov ako Okta či SolarWinds. V októbri 2025 uniklo globálne viac ako 21,2 milióna záznamov práve cez podobné incidenty u tretích strán. Podľa agentúry ENISA rastúca závislosť na outsourcoch priamo zvyšuje zraniteľnosť kritickej infraštruktúry.
Slovenský kontext: Čo hovorí zákon?
Na Slovensku nie je outsourcing kybernetickej bezpečnosti len technickou, ale aj právnou otázkou. Aj keď sa často hovorí o globálnych hrozbách, najznámejšie kybernetické útoky na slovenské firmy ukazujú, že hackeri nerozlišujú hranice a obeťou sa stávajú aj lokálni hráči. Novelizovaný Zákon o kybernetickej bezpečnosti (v súlade s NIS2) a Cybersecurity Act (2025) prinášajú prísne pravidlá.
- Notifikačná povinnosť: Firmy musia často notifikovať NBÚ o zmluvách s kľúčovými dodávateľmi.
- Zodpovednosť štatutára: Ak dodávateľ zlyhá a firme uniknú dáta, pokutu od Úradu na ochranu osobných údajov alebo NBÚ platí firma. Nie dodávateľ. Zmluva s dodávateľom vás nezbavuje trestnoprávnej ani finančnej zodpovednosti.
- Povinné audity: Kybernetická bezpečnosť vo firme musí byť auditovaná. Ak máte externistu, audit je zložitejší, pretože musíte auditovať aj to, či on dodržiava to, čo sľúbil.
Kedy je outsourcing rizikom? (Otázky na zamyslenie)
Predtým, než podpíšete zmluvu, položte si tieto otázky, ktoré v brožúrach dodávateľov nenájdete:
- Konflikt záujmov: Ak nastane masívny globálny útok (napríklad nový ransomware), koho bude dodávateľ zachraňovať ako prvého? Vás, alebo svojho najväčšieho klienta, ktorý mu platí 10x viac?
- Dátová suverenita: Kde reálne končia logy z vašich systémov? Sú uložené na Slovensku, v EÚ, alebo putujú do cloudu v USA, čo môže byť problém z hľadiska GDPR?
- Rýchlosť adaptácie: Keď zmeníte biznis stratégiu alebo nasadíte novú aplikáciu, ako dlho trvá dodávateľovi, kým upraví pravidlá monitoringu? Dni? Týždne?
Argument pre obhajobu: Kedy externisti víťazia
Aby sme boli objektívni, musíme uznať, že zlyhania ako v prípade Capita sú často zlyhaním konkrétnej firmy, nie modelu ako takého. Kvalitný MSSP (Managed Security Service Provider) má prísne segregačné politiky, kde sú dáta klientov izolované, a prechádza nezávislými auditmi, ktoré by si malá firma sama nemohla dovoliť.
Existujú scenáre, kde outsourcing jednoznačne vyhráva nad interným riešením:
- Zastavenie ransomvéru v zárodku: Kým interný „ITčkár“ spí, globálny SOC v inej časovej zóne deteguje podozrivú aktivitu (napr. snahu o eskaláciu privilégií) o 02:00 ráno. Vďaka skúsenostiam z tisícov iných incidentov vedia, že ide o predprípravu na ransomvér, a útočníka odstrihnú skôr, než zašifruje jediný súbor.
- Rýchla NIS2 compliance: Pre mnohé slovenské firmy je splnenie požiadaviek NIS2 administratívnou nočnou morou. Skúsený dodávateľ už má pripravené procesy, šablóny a technológie, čím skráti čas dosiahnutia súladu z rokov na mesiace.
- Detekcia masívnych kampaní: Ak útočníci cielia na konkrétny sektor (napr. bankovníctvo), MSSP to vidí u prvého klienta a okamžite aplikuje ochranu (napr. blokovanie IP adries) u všetkých ostatných. Túto „kolektívnu imunitu“ interný tím nikdy nedosiahne.
Kedy outsourcing dáva zmysel :
-
ak firma nemá možnosti zaplatiť senior tím,
-
ak má poskytovateľ preukázané certifikácie, referencie v danom odvetví,
-
ak firma vie vnútorne riadiť vzťah (owner, KPI, pravidelné revízie).
Odporúčania na hodnotenie a checklist pre manažérov
Ak sa napriek rizikám rozhodnete pre outsourcing kybernetickej bezpečnosti, nerobte to naslepo. Minimalizovať riziká externého dodávateľa môžete len prísnym riadením.
Checklist pred podpisom zmluvy:
- Certifikácia: Má dodávateľ ISO 27001 a SOC 2 Type II? (Papier znesie veľa, certifikát menej).
- Definícia SLA: Máte v zmluve garantovaný čas reakcie (Response Time) a čas vyriešenia (Resolution Time), nielen čas „prijatia lístka“?
- Exit stratégia: Čo sa stane, keď sa rozhodnete odísť? Dostanete svoje dáta a históriu logov späť v čitateľnom formáte?
- Supply Chain Audit: Vykonali ste rizikovú analýzu (CRQ) samotného dodávateľa? Kto dodáva služby jemu?
- Právo na audit: Máte zmluvne zakotvené právo poslať k dodávateľovi nezávislého audítora?
Záver
Outsourcing nie je univerzálne zlo, ale ani magické riešenie. Je to nástroj, ktorý v sebe nesie inherentné riziká straty kontroly a závislosti. V roku 2026, kedy kybernetická bezpečnosť predstavuje top riziko pre 80 % interných audítorov, si manažéri nemôžu dovoliť luxus nevedomosti.
Pravá kybernetická bezpečnosť vo firme sa nedá úplne „vyoutsourcovať“, pretože bezpečnosť je proces, nie produkt. Môžete si najať ruky, ktoré budú obsluhovať klávesnicu, ale mozog a zodpovednosť musia zostať vo vnútri organizácie. Ak to neurobíte, stávate sa len pasažierom vo vlastnom aute, ktoré šoféruje niekto iný – a vy len dúfate, že sa pozerá na cestu.
Pre teoretický výpočet strát vo firme v prípade výpadku ponúkam svoj nástroj : DowntimeCalc
FAQ: Časté otázky o outsourcingu bezpečnosti
- Zbavím sa zodpovednosti za únik dát, ak mám v zmluve, že za bezpečnosť zodpovedá dodávateľ?Nie. Z pohľadu GDPR a NIS2 je za ochranu dát zodpovedný prevádzkovateľ (vy). Dodávateľa môžete následne žalovať o náhradu škody (ak to zmluva dovoľuje), ale pokutu od štátu a stratu reputácie znášate vy.
- Je hybridný model (vlastný tím + externisti) bezpečnejší?Áno, tento model sa považuje za zlatý štandard. Interný tím pozná kontext a biznis, externisti dodávajú hrubú silu na monitoring (24/7 SOC) a špecializované činnosti (forenzná analýza, penetračné testy).
- Ako overiť, či dodávateľ naozaj monitoruje moju sieť?Vykonajte neohlásený test (napríklad simulovaný útok alebo red teaming) a merajte, ako rýchlo a či vôbec vás dodávateľ kontaktuje. Je to najlepší test reality vs. marketing.
- Sú MSSP (Managed Security Service Providers) vhodní pre malé firmy?Pre malé firmy sú často jedinou možnosťou, ako získať profesionálnu ochranu. Riziká sú tam však rovnaké – je dôležité nevybrať si najlacnejšieho, ale takého, ktorý rozumie vášmu segmentu podnikania.
Zdroje :
Enisa Europa , Mitigata , VikingCloud